فهرست مطالب
بزرگترین صرافی رمزارز جهان هدف بیسابقهترین رخنه سایبری تاریخ قرار گرفت. بر اساس بیانیههای رسمی منتشرشده، هک صرافی بایننس به سرقت رقمی بالغ بر ۶.۳ میلیارد دلار منجر شده است؛ رخدادی که تمامی رکوردهای پیشین سرقت در بازارهای مالی دیجیتال را جابهجا کرده و واکنش شدید بازارهای بینالمللی و کاهش قیمت بیتکوین را به دنبال داشته است.
مدیران این پلتفرم در نخستین ساعات پس از شناسایی رخنه امنیتی، کلیه فرایندهای واریز و برداشت کاربران را به حالت تعلیق درآوردند و اعلام کردند که در همکاری با شبکههای بلاکچینی و نهادهای بینالمللی رهگیری دارایی، موفق به مسدودسازی رقمی بین ۲.۵ تا ۳ میلیارد دلار از وجوه خارجشده شدهاند. با این حال، مقیاس خسارت بر جای مانده چالشهای ساختاری جدی پیرامون امنیت زیرساختهای متمرکز صرافیهای کریپتو مطرح کرده است.
جزئیات رخنه سایبری و نحوه نفوذ به زیرساخت بایننس
بر اساس بررسیهای اولیه تیم امنیت سایبری بایننس، نفوذ از طریق آلودهسازی رایانه شخصی (لپتاپ) یکی از مهندسان ارشد این صرافی صورت پذیرفته است. مهاجمان با بهرهبرداری از دسترسیهای سطح بالای این مهندس، توانستهاند مکانیزمهای مجوزدهی چندامضایی و کلیدهای دسترسی داخلی را دور زده و تراکنشهای تأییدنشدهای با ارقام بسیار سنگین به کیفپولهای ناشناس ارسال کنند.
چانگپنگ ژائو (CZ)، بنیانگذار و سهامدار عمده بایننس، با تأیید اولیه این حادثه از طریق شبکههای اجتماعی اعلام کرد که تحقیقات گسترده با هماهنگی تیمهای واکنش به حوادث امنیتی آغاز شده است. بایننس متعهد شده است که خسارت کاربران به طور کامل از محل ذخایر اضطراری صرافی (صندوق SAFU) پوشش داده شود و هیچ سرمایهگذاری متضرر نخواهد شد. با این حال، تعلیق واریز و برداشت در سرتاسر جهان نگرانیهای شدیدی در مورد میزان نقدینگی در دسترس صرافی به وجود آورده است.
ردپای گروههای سایبری منتسب به کره شمالی
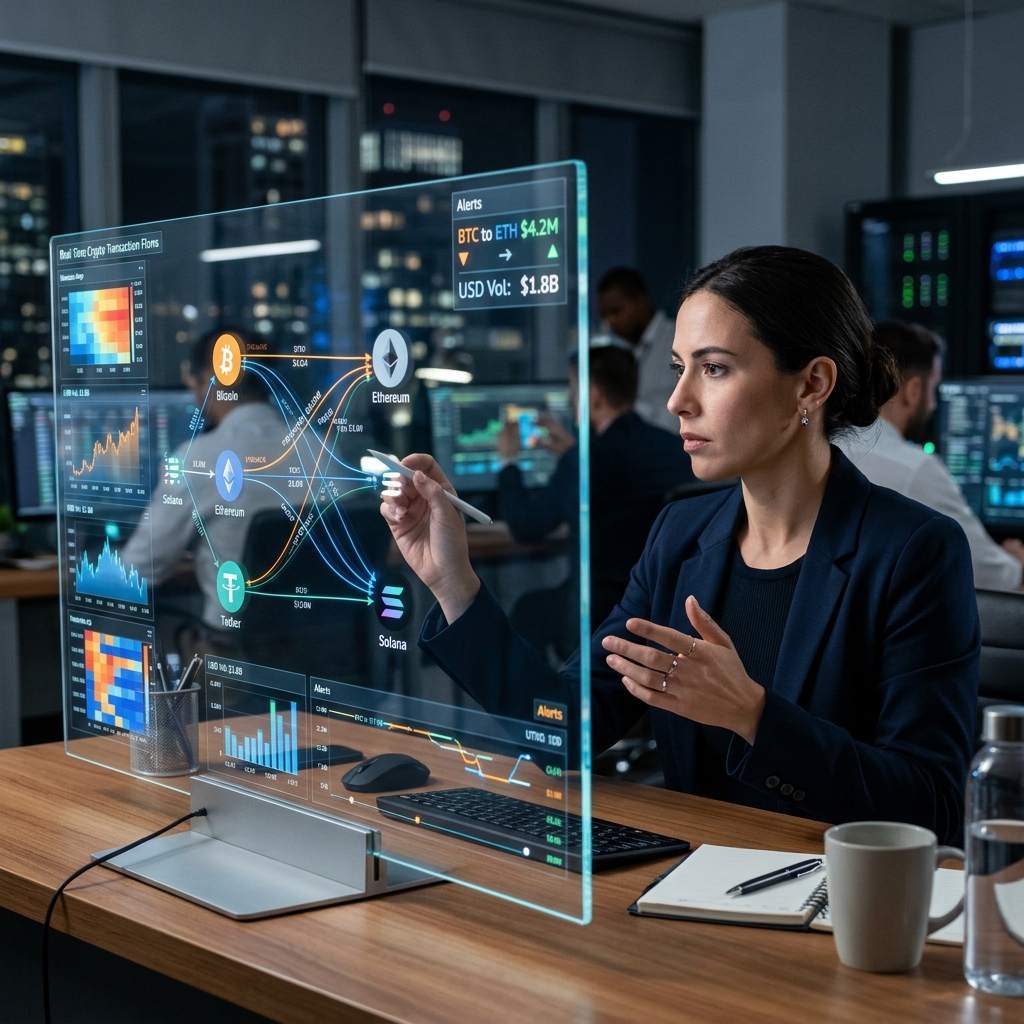
همزمان با آغاز ردیابی زنجیرهای تراکنشها، شرکتهای تحلیل آنچین و هوش بلاکچین اعلام کردند که الگوهای جابهجایی دارایی، استفاده از میکسرها و تکنیکهای توزیع دارایی سرقتشده، شباهت غیرقابل انکاری با شیوههای عملیاتی گروه سایبری لازاروس و تیمهای هکری دولتی کره شمالی دارد. برآوردها حاکی از آن است که مبالغ سرقتشده شامل ترکیبی از بیتکوین، اتریوم، تتر و سایر توکنهای عمده نقدشونده بوده است.
سرعت واکنش صرافیهای دیگر و استیبلکوینها به این حمله حیاتی بود. مسدود شدن سریع بخشی از داراییها نشاندهنده تقویت مکانیزمهای دفاعی و ضدپولشویی در لایه استیبلکوینها است؛ موضوعی که در ماههای اخیر پیرامون محدودیتهای معاملاتی تتر و سیاستهای مسدودسازی مستقیم آدرسهای مشکوک به طور جدی پیگیری شده است.
افت بازار و فشار مضاعف بر استانداردهای امنیت صرافیهای متمرکز
وقوع این سرقت ۶.۳ میلیارد دلاری در سال ۲۰۲۶، که بزرگترین رخنه سایبری در تاریخ اکوسیستمهای پرداخت و تبادل نام گرفته، شوک منفی عمیقی به فعالان والاستریت و بازارهای سنتی وارد کرده است. داراییهای دیجیتال که با رشد حضور سرمایهگذاران نهادی وارد فصل جدیدی از قانونگذاری شده بودند، اکنون دوباره با ابهامات ناشی از وابستگی ساختار به امنیت نیروی انسانی (Single Point of Failure) مواجه شدهاند.
نفوذ از طریق دستگاه یک کارمند نشان داد که حتی با وجود بهرهگیری از پیچیدهترین فایروالها و سامانههای مانیتورینگ هوش مصنوعی، مدل دسترسی صفر (Zero Trust Architecture) در سطح صرافیهای بزرگ متمرکز به طور کامل پیادهسازی نشده است. نهادهای نظارتی مالی در آمریکا و اروپا خواستار شفافسازی فوری درباره نحوه مدیریت کلیدهای اختصاصی کیفپولهای گرم (Hot Wallets) و انبارش سرد صرافی شدهاند؛ الزامی که شبکههای پرداخت بینالمللی نیز با ابزارهایی مانند امنیت تراکنشهای دیجیتال به دنبال کنترل آن هستند.
پیامدهای رخداد بایننس برای فعالان و صرافیهای رمزارز ایران
هرچند بایننس سالهاست کاربران با آیپی ایران را به دلیل تحریمهای بینالمللی مسدود کرده، اما بخش قابل توجهی از معاملهگران ایرانی به روشهای مختلف و با استفاده از هویتهای واسط در این پلتفرم فعالیت میکردند. این حمله بار دیگر ریسک نگهداری دارایی در صرافیهای بینالمللی بدون مصونیت حقوقی را برای کاربران ایرانی برجسته ساخت؛ کاربرانی که در صورت بروز هرگونه بلوکه شدن حساب یا اعمال تدابیر احراز هویت مجدد پس از حمله، دسترسی به داراییهای خود را به کلی از دست میدهند.
از سوی دیگر، این رخداد اهمیت استانداردهای ممیزی و گزارشدهی شفاف در پلتفرمهای تبادل داخلی را یادآوری میکند. در سالهای اخیر پلتفرمهای بومی حرکت به سمت شفافسازی ذخایر را آغاز کردهاند که انتشار گزارشهای اثبات ذخایر صرافیهای رمزارز نمونهای از همین رویکرد برای مهار ریسکهای ورشکستگی و خطاهای عملیاتی به شمار میرود. هک بایننس لزوم تفکیک دقیق کیفپولهای سرد و سازوکارهای چندامضایی آفلاین را در سطح مدیریت ریسک فناوری صرافیهای ایرانی به یک اولویت اضطراری تبدیل میکند.
جمعبندی: آینده نگهداری دارایی دیجیتال در پسالرزههای هک ۶.۳ میلیارد دلاری
هک صرافی بایننس نقطهعطفی در تاریخ امنیت بلاکچین خواهد بود. اگرچه بایننس متعهد به بازگرداندن کلیه مبالغ و جبران خسارات از صندوق ذخیره امن خود شده است، اما تعلیق چندروزه شبکه و ابعاد فنی نفوذ، ضرورت بازنگری در ساختار امانتداری متمرکز (Custodial) را به کل صنعت یادآوری کرد. این حادثه شتاب انتقال سرمایهگذاران به سمت کیفپولهای خودامانی (Non-Custodial) و افزایش بازرسیهای دورهای قراردادها و دسترسیهای پرسنلی را دوچندان خواهد کرد.
پرسشهای متداول درباره هک بایننس
میزان دقیق سرمایه سرقتشده از بایننس چقدر است؟
بر اساس اعلام بایننس، حدود ۶.۳ میلیارد دلار از داراییهای رمزارزی خارج شده که بزرگترین سرقت تاریخ کریپتو محسوب میشود. با این حال با واکنش سریع شبکه، حدود ۳ میلیارد دلار از این مبالغ تا این لحظه مسدود شده است.
عاملان هک صرافی بایننس چه کسانی بودهاند؟
بررسیهای اولیه شرکتهای تحلیل دادههای بلاکچین نشان میدهد که این حمله به گروههای سایبری حرفهای دولتی منتسب به کره شمالی، از جمله گروه لازاروس، مرتبط است.
شیوه نفوذ مهاجمان به داراییهای بایننس چگونه بوده است؟
هکرها با نقض امنیتی لپتاپ شخصی یکی از مهندسان صرافی بایننس توانستهاند به مجوزهای سطح بالا و کلیدهای اعتبارسنجی داخلی دست پیدا کرده و تراکنشهای غیرمجاز ثبت کنند.
آیا داراییهای کاربران عادی بایننس از بین رفته است؟
بایننس اعلام کرده که تمامی زیانها را از طریق صندوق ذخیره SAFU جبران خواهد کرد و داراییهای کاربران تحت پوشش کامل امنیتی قرار دارد، هرچند دسترسی به واریز و برداشت موقتاً مسدود شده است.
این حادثه چه اثری بر بازار ارزهای دیجیتال گذاشته است؟
انتشار خبر هک بایننس موجی از افت قیمت را در بیتکوین و آلتکوینها ایجاد کرده و مطالبات رگولاتورهای جهانی برای نظارت سختگیرانهتر بر صرافیهای متمرکز را به اوج رسانده است.
برای دنبال کردن دقیقترین تحلیلها و اخبار اقتصادی و فناوری، گزارشهای تحلیلی پیکار را در حوزه فینتک و اقتصاد دیجیتال بخوانید.
در پی بروز یک نقض امنیتی کمسابقه در صرافی بایننس و خروج غیرقانونی ۶.۳ میلیارد دلار رمزارز از این پلتفرم، تدابیر فوری برای مهار خسارت آغاز شده و بر اساس گزارش الجزیره مبنی بر مسدودسازی بخشی از داراییها، تاکنون بیش از ۲.۵ میلیارد دلار از تراکنشهای مشکوک مسدود شده است؛ ابعاد فنی، نظارتی و پیامدهای این آسیبپذیری ساختاری بر اکوسیستم مبادلات دیجیتال بهطور مشروح در بخش مقالات تخصصی پیکار مورد تحلیل و بررسی قرار گرفته است.
درباره سردبیر
مطالب این بخش با نام سردبیر در PayKaar منتشر میشوند و شامل پوشش اخبار و تحلیلهای حوزه فینتک و فناوریهای مالی هستند.
مشاهده سایر مقالات
دیدگاههای کاربران
هنوز دیدگاهی ثبت نشده است. اولین نفری باشید که نظر میدهد!